Domain gasherd24.de kaufen?
Wir ziehen mit dem Projekt
gasherd24.de um.
Sind Sie am Kauf der Domain
gasherd24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gasherd24.de kaufen?
Benötigt der Herd (Backofen ohne Kochfeld) eine eigene Sicherung?
Ja, der Herd (Backofen ohne Kochfeld) benötigt eine eigene Sicherung. Dies liegt daran, dass der Herd eine hohe Leistung benötigt und somit eine separate Stromversorgung benötigt, um Überlastungen zu vermeiden. Eine eigene Sicherung gewährleistet, dass der Herd ausreichend abgesichert ist und keine anderen Geräte im Haushalt beeinflusst werden. **
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **

Ähnliche Suchbegriffe für URL
Top-Angebote
Produkte zum Begriff URL:
-
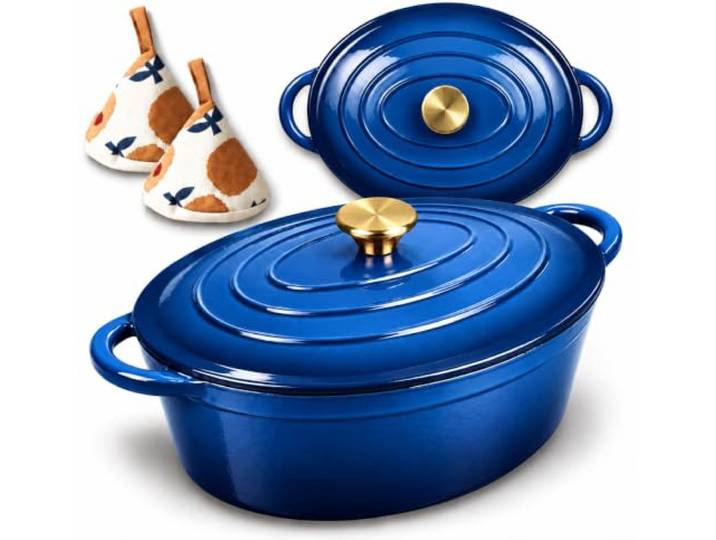
TORVON Gusseisen Bräter 6 L Azureblau emailliert mit Deckel Schmortopf Gusseisentopf 26 cm für Induktion Gas Herd Backofen zum Schmoren Braten KochenTORVON Gusseisen Bräter 6 L Azureblau emailliert mit Deckel Schmortopf Gusseisentopf 26 cm für Induktion Gas Herd Backofen zum Schmoren Braten Kochen. GLEICHMÄSSIGE WÄRMEVERTEILUNG AUS MASSIVEM GUSSEISEN** Der TORVON Gusseisen Bräter speichert Wärme besonders effektiv und verteilt sie gleichmäßig im gesamten Topf. Ideal für langsames Schmoren, Braten, Kochen und Backen von Fleisch, Gemüse, Suppen, Eintöpfen und Aufläufen. 6 LITER VOLUMEN FÜR FAMILIE UND GÄSTE** Mit großzügigen 6 Litern Fassungsvermögen bietet der Schmortopf ausreichend Platz für größere Portionen und komplette Familiengerichte. Mit ca. 26 cm Breite eignet er sich hervorragend für den täglichen Einsatz und besondere Kochmomente. PASSGENAUER DECKEL FÜR INTENSIVEN GESCHMACK** Der massive Deckel unterstützt dabei, Wärme, Feuchtigkeit und Aromen während des Garens im Topf zu halten. Dadurch eignet sich der Gusseisentopf besonders gut für saftige Braten, aromatische Schmorgerichte und langsam gegarte Speisen. EMAILLIERTE OBERFLÄCHE PFLEGELEICHT UND LANGLEBIG** Die Emaillebeschichtung schützt das Gusseisen und sorgt für eine angenehm glatte Oberfläche. Der TORVON Bräter kombiniert robuste Verarbeitung mit einer eleganten Optik und macht auch direkt auf dem gedeckten Tisch eine gute Figur. FÜR INDUKTION GAS HERD UND BACKOFEN** Der TORVON Schmortopf ist vielseitig einsetzbar und für Induktion, Gas, gängige Herdarten sowie den Backofen geeignet. Perfekt zum Schmoren, Braten, Kochen, Backen und für zahlreiche klassische sowie moderne Gerichte. Farbe:Azureblau89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
-
Wie lange muss man Würstchen im Topf auf dem Herd kochen?
Die genaue Kochzeit hängt von der Art der Würstchen und der gewünschten Garstufe ab. In der Regel sollten Würstchen jedoch etwa 10-15 Minuten in kochendem Wasser garen, bis sie durchgegart sind. Es ist wichtig, die Packungsanweisungen zu beachten und die Würstchen regelmäßig zu überprüfen, um ein Überkochen zu vermeiden. **
Ist die Küche mit einem separaten Herd und Backofen für Gas ausgestattet?
Ja, die Küche ist mit einem separaten Herd und Backofen für Gas ausgestattet. **
Was bedeutet "grüne Flamme" beim Gasherd?
Die "grüne Flamme" beim Gasherd bezieht sich auf die Farbe der Flamme, die normalerweise eine bläuliche Farbe hat. Eine grüne Flamme kann auf ein Problem mit der Verbrennung hinweisen, wie beispielsweise eine unvollständige Verbrennung oder eine Verunreinigung im Gas. Es ist ratsam, einen Fachmann zu konsultieren, um das Problem zu beheben. **
Top-Angebote
Produkte zum Begriff URL:
-
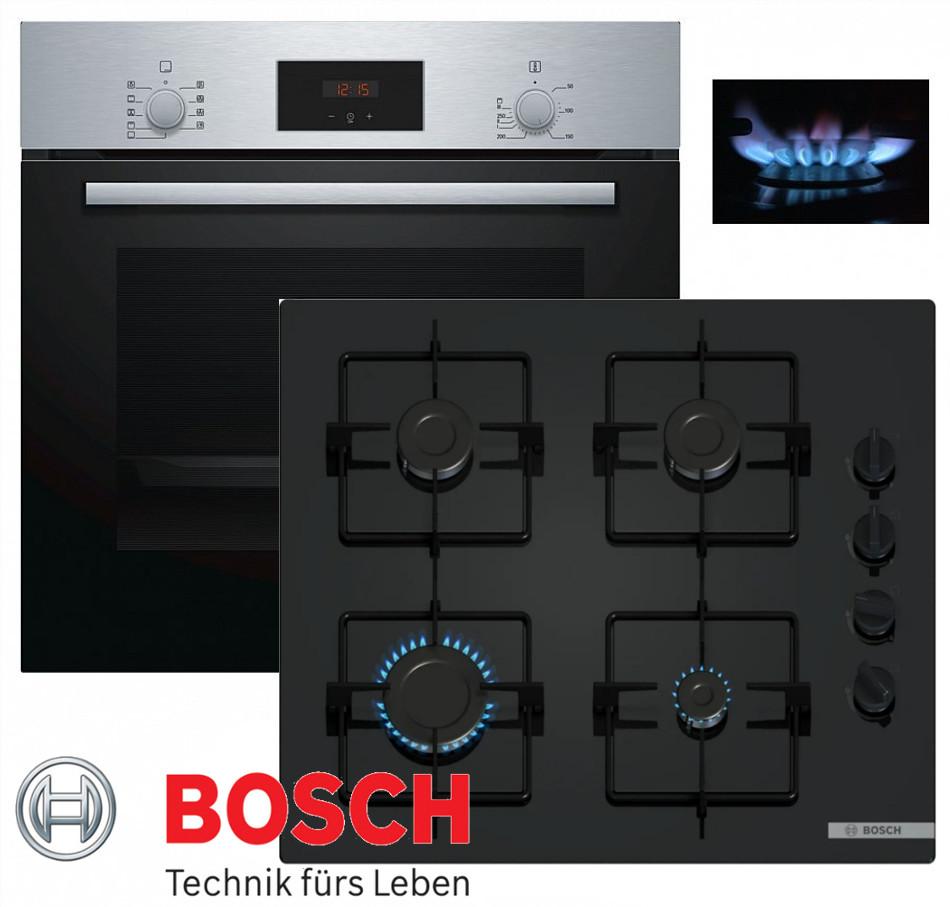
Bosch Gasherd Gas Herdset Autark Set Teleskop Backofen Umluft + GAS Kochfeld HartglasUmluft Einbaubackofen von BOSCH mit 7 Funktionen + Gas Glas-Kochfeld von Bosch.Klassische Einbaubackofen, einfach und bequem Kochen.- Heißluft 3D hervorragende Ergebnisse durch optimale Verteilung der Warmluft - Versenkbare Drehwähler - Granit: Der Innenraum ist dank einer glatten Oberfläche ohne scharfe Kanten leicht zu reinigen. - Teleskopauszug auf eine EbeneMultifunktions-Backofen (7 Heizarten: 3D-Heißluft, Oben/Unten Hitze ,Grill mit Umluft, Pizza Funktion, leichte Umluft , VARIO Groß-Grill, Unterhitze.) Temperaturregelung im Bereich von 50 °C - 275 °C Kapazität: 66 LKomfort und Sicherheit:- Elektronik-Uhr - Timer mit Abschaltautomatik - Backofensystem Multifunktion mit 7 Heizarten - Vollglas-Innentür - Versenkbare Bedienknebel - Kindersicherung - Schnelles Aufheizen - Kaltfront 50 °C - LED-Anzeige (rote Hintergrundbeleuchtung) - Halogenbeleuchtung des Ofeninnenraums - Teleskopauszug auf eine Ebene - Lüfter - Herausnehmbare Tür - Mitgeliefertes Zubehör: 1 Universal-Platte, 1 RostT710,00 €*Versand: 45,00 €Sichere Weiterleitung zum Anbieter
-
Bosch HBA534 GAS Herd Set Einbau Autark Backofen Schwarz + GAS Glas KochfeldBOSCH Einbaubackofen-Schwarze Optik. mit 3D-Luftzirkulation: perfekte Backergebnisse auf allen drei Ebenen gleichzeitig. 3D-Luftzirkulation: Perfekte Ergebnisse durch optimale Wärmeverteilung in 3 Ebenen gleichzeitig. Steuerung über LED-Anzeige mit roter Hintergrundbeleuchtung: einfache Bedienung und direkter Zugriff auf Zeitfunktionen. Granit: Der Innenraum ist dank einer glatten Oberfläche ohne scharfe Kanten leicht zu reinigen. 1-stufige Teleskopführung EcoClean Direkt: nahezu kein Reinigungsaufwand durch spezielle Beschichtung der Rückwand, die Fett automatisch aufnimmt. Reinigungsassistent: Weniger Reinigungsaufwand dank er Reinigungsoption speziell für leichte Verschmutzungen.Produktdaten: 7 Arten von Heizung: Ober-/Unterhitze, Unterhitze, Pizza-Funktion, 3D Plus Luftzirkulation, Großflächen Grill, Grill Konvektion, schonende Luftzirkulation.Komfort und Sicherheit: Multifunktionelle elektronische Uhr Automatische schnelle Erwärmung Temperatur der Ofentür max. 40720,00 €*Versand: 45,00 €Sichere Weiterleitung zum Anbieter
-
TORVON Gusseisen Bräter 6 L Azureblau emailliert mit Deckel Schmortopf Gusseisentopf 26 cm für Induktion Gas Herd Backofen zum Schmoren Braten KochenTORVON Gusseisen Bräter 6 L Azureblau emailliert mit Deckel Schmortopf Gusseisentopf 26 cm für Induktion Gas Herd Backofen zum Schmoren Braten Kochen. GLEICHMÄSSIGE WÄRMEVERTEILUNG AUS MASSIVEM GUSSEISEN** Der TORVON Gusseisen Bräter speichert Wärme besonders effektiv und verteilt sie gleichmäßig im gesamten Topf. Ideal für langsames Schmoren, Braten, Kochen und Backen von Fleisch, Gemüse, Suppen, Eintöpfen und Aufläufen. 6 LITER VOLUMEN FÜR FAMILIE UND GÄSTE** Mit großzügigen 6 Litern Fassungsvermögen bietet der Schmortopf ausreichend Platz für größere Portionen und komplette Familiengerichte. Mit ca. 26 cm Breite eignet er sich hervorragend für den täglichen Einsatz und besondere Kochmomente. PASSGENAUER DECKEL FÜR INTENSIVEN GESCHMACK** Der massive Deckel unterstützt dabei, Wärme, Feuchtigkeit und Aromen während des Garens im Topf zu halten. Dadurch eignet sich der Gusseisentopf besonders gut für saftige Braten, aromatische Schmorgerichte und langsam gegarte Speisen. EMAILLIERTE OBERFLÄCHE PFLEGELEICHT UND LANGLEBIG** Die Emaillebeschichtung schützt das Gusseisen und sorgt für eine angenehm glatte Oberfläche. Der TORVON Bräter kombiniert robuste Verarbeitung mit einer eleganten Optik und macht auch direkt auf dem gedeckten Tisch eine gute Figur. FÜR INDUKTION GAS HERD UND BACKOFEN** Der TORVON Schmortopf ist vielseitig einsetzbar und für Induktion, Gas, gängige Herdarten sowie den Backofen geeignet. Perfekt zum Schmoren, Braten, Kochen, Backen und für zahlreiche klassische sowie moderne Gerichte. Farbe:Azureblau89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Benötigt der Herd (Backofen ohne Kochfeld) eine eigene Sicherung?
Ja, der Herd (Backofen ohne Kochfeld) benötigt eine eigene Sicherung. Dies liegt daran, dass der Herd eine hohe Leistung benötigt und somit eine separate Stromversorgung benötigt, um Überlastungen zu vermeiden. Eine eigene Sicherung gewährleistet, dass der Herd ausreichend abgesichert ist und keine anderen Geräte im Haushalt beeinflusst werden. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
Ähnliche Suchbegriffe für URL
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Wolfgang: BratenBraten , Große Stücke perfekt zubereiten. 70 köstliche Rezepte und kulinarisches Fachwissen von Sternekoch Wolfgang Müller. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230828, Produktform: Leinen, Beilage: Lesebändchen, Autoren: Müller, Wolfgang, Fotograph: Bolk, Florian, Seitenzahl/Blattzahl: 232, Abbildungen: Mit farbigen Fotos, Keyword: Braten, Sonntagsbraten, große Fleischstücke, Sieden; Grillen, Dämpfen, Kalbsbrust, Rollbraten, Lammkeule, Gans, Schweinekarree, Wildentenbrust; Osso bucco, Rinderrouladen, gefüllter Ochsenschwanz, Sauerbraten, Filet Wellington, Hackbraten, Tafelspitz, Schäufele, Ente à la Orange, Baeckeoffe, Zerlegen, Tranchieren; Schmoren; internationale Spezialitäten, Rindfleisch, Schweinefleisch, Wild, Geflügel, Zicklein, Lamm, Reh, Fachschema: Kochen / Fleisch, Geflügel, Wild, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen mit Fleisch und Wild, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthaes, Verlag: Matthaes, Verlag: Matthaes, Länge: 282, Breite: 222, Höhe: 26, Gewicht: 1340, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
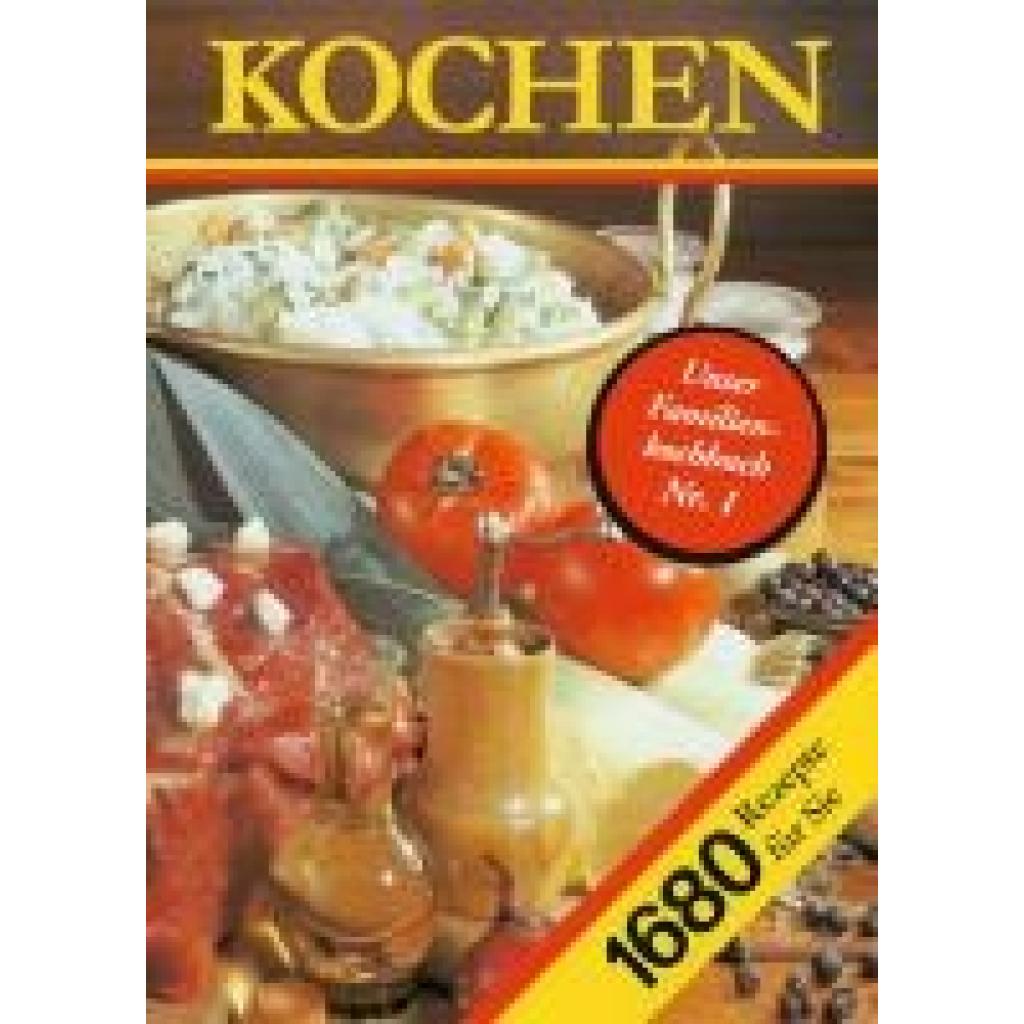
KOCHENKOCHEN , 1979 erschien dieses zu jener Zeit "neue Rezeptbuch" im damaligen Verlag für die Frau. Es hat sich - und das gilt bis heute - als solider, zuverlässiger Ratgeber sowohl im Alltag als auch für größere und kleinere Festlichkeiten erwiesen. Seine Stärke liegt darin, dass es sich an den wirklichen Kochgewohnheiten in vielen Haushalten orientiert, somit keine Luxus-Rezepte sondern handfeste, wenngleich qualitätvolle Hausmannskost mit der Tendenz zum kulinarischen Extra bietet. Kochen aus Freude, Essen mit Fröhlichkeit - das war und ist die Devise dieses Küchenklassikers. Und die zahlreichen Liebhaber und Weiterverschenker dieser überaus reichhaltigen Rezeptsammlung geben seinem Erfolg recht , Zündverteilerläufer > Zünd- & Glühanlagen , Auflage: 43. Auflage 2024, Erscheinungsjahr: 20240524, Produktform: Leinen, Fotograph: Schütz, Heinz, Edition: NED, Auflage: 24043, Auflage/Ausgabe: 43. Auflage 2024, Seitenzahl/Blattzahl: 432, Abbildungen: 64 Farbtafeln, Keyword: 1680 Rezepte; DDR-Kochbuch; Grundkochbuch; Kochen; Küchenklassiker, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Nationale und regionale Küche~Kochen: Rezepte und Anleitungen, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Buchverlag für die Frau, Verlag: Buchverlag für die Frau, Verlag: BuchVerlag Leipzig GmbH, Länge: 233, Breite: 170, Höhe: 36, Gewicht: 1096, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
-
Wie lange muss man Würstchen im Topf auf dem Herd kochen?
Die genaue Kochzeit hängt von der Art der Würstchen und der gewünschten Garstufe ab. In der Regel sollten Würstchen jedoch etwa 10-15 Minuten in kochendem Wasser garen, bis sie durchgegart sind. Es ist wichtig, die Packungsanweisungen zu beachten und die Würstchen regelmäßig zu überprüfen, um ein Überkochen zu vermeiden. **
-
Ist die Küche mit einem separaten Herd und Backofen für Gas ausgestattet?
Ja, die Küche ist mit einem separaten Herd und Backofen für Gas ausgestattet. **
-
Was bedeutet "grüne Flamme" beim Gasherd?
Die "grüne Flamme" beim Gasherd bezieht sich auf die Farbe der Flamme, die normalerweise eine bläuliche Farbe hat. Eine grüne Flamme kann auf ein Problem mit der Verbrennung hinweisen, wie beispielsweise eine unvollständige Verbrennung oder eine Verunreinigung im Gas. Es ist ratsam, einen Fachmann zu konsultieren, um das Problem zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.